Cuando escribimos una dirección como www.google.com en el navegador, nuestro dispositivo necesita averiguar qué dirección IP corresponde a ese nombre. Para hacerlo utiliza el DNS (Domain Name System), un sistema que funciona como una especie de directorio de Internet.
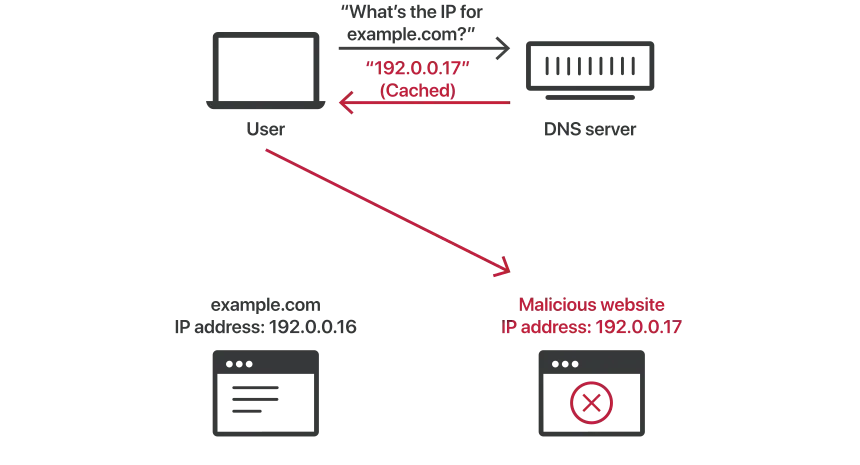
El problema es que, si un atacante consigue modificar la configuración DNS de un router, ordenador o servicio de red, puede intentar redirigir las consultas hacia servidores controlados por él. Esta técnica se conoce como DNS hijacking o secuestro de DNS y puede afectar a varios dispositivos de una misma red doméstica al mismo tiempo.
¿Qué es el DNS y por qué es tan importante?
Los ordenadores se comunican utilizando direcciones IP, mientras que las personas solemos utilizar nombres de dominio porque son mucho más fáciles de recordar.
Por ejemplo, cuando introduces www.ejemplo.com, el dispositivo necesita resolver ese nombre y obtener la dirección IP correspondiente. Esa resolución la realiza un servidor DNS.
En una vivienda, el proceso normalmente interviene con el router. Dependiendo de la configuración, el router puede proporcionar a los dispositivos los servidores DNS que deben utilizar o actuar como intermediario de las consultas.
Por eso, comprometer la configuración DNS del router puede tener un alcance considerable: no necesariamente afecta a un único ordenador, sino potencialmente a móviles, ordenadores, televisores y otros dispositivos conectados a esa red.
¿Cómo funciona un DNS hijacking?
Existen diferentes formas de realizar un secuestro DNS. Una de ellas consiste en conseguir acceso no autorizado a la configuración del router y modificar los servidores DNS que utiliza la red.
INCIBE describe precisamente este escenario: un atacante puede aprovechar medidas de seguridad insuficientes del router o utilizar malware especializado para acceder a su configuración y cambiar los DNS. El objetivo puede ser redirigir al usuario hacia una página fraudulenta cuando intenta visitar un sitio legítimo. (INCIBE – Guía de ciberataques)
El proceso simplificado sería:
- El atacante consigue acceso al router o a otro componente de la red.
- Modifica la configuración DNS.
- Los dispositivos de la red continúan navegando aparentemente con normalidad.
- Al realizar determinadas consultas, reciben respuestas procedentes del servidor DNS configurado por el atacante.
- El usuario puede terminar en una página diferente de la que esperaba.
Cloudflare diferencia el DNS hijacking de otros ataques DNS como el DNS cache poisoning: el secuestro puede implicar cambiar la configuración o redirigir las consultas hacia otro servidor DNS, mientras que el envenenamiento de caché consiste en introducir información DNS falsa en una caché de resolución.
¿Qué puede pasar en una casa si el DNS está comprometido?
El riesgo principal no es simplemente que una página tarde más en cargar. El DNS puede convertirse en una herramienta para desviar al usuario hacia destinos que no esperaba.
| Posible consecuencia | Qué podría ocurrir |
|---|---|
| Phishing | Una web legítima puede ser sustituida por una página falsa diseñada para obtener credenciales. |
| Malware | El usuario puede ser dirigido hacia sitios que intenten distribuir software malicioso. |
| Robo de información | Una página fraudulenta puede solicitar contraseñas, datos personales o información financiera. |
| Publicidad no deseada | Algunas manipulaciones DNS pueden provocar redirecciones o resultados inesperados. |
| Impacto en varios dispositivos | Si el cambio está realizado en el router, puede afectar a diferentes equipos de la misma red. |
El peligro aumenta porque el usuario puede seguir escribiendo correctamente la dirección del servicio. El problema estaría en el proceso de resolución que ocurre detrás de esa dirección.
Una señal importante: una web conocida empieza a comportarse de forma extraña
Un DNS hijacking no siempre produce una señal evidente. De hecho, una de las dificultades es que la conexión a Internet puede seguir funcionando aparentemente con normalidad.
Algunas señales que justifican una revisión son:
- Redirecciones inesperadas al visitar páginas conocidas.
- Resultados de navegación diferentes a los habituales.
- Mensajes de seguridad extraños al acceder a determinados servicios.
- Páginas que solicitan información que normalmente no pedirían.
- Cambios inexplicables en la configuración DNS del router.
- Varios dispositivos de la misma red presentan comportamientos similares.
Ninguna de estas señales demuestra por sí sola que exista un secuestro DNS. Pueden existir otras causas, como problemas del navegador, malware, errores de configuración o incidencias del propio servicio.
Cómo comprobar los DNS de tu router
Una revisión básica puede ayudarte a descubrir configuraciones que no reconoces.
- Accede al panel de administración del router desde la dirección local indicada por el fabricante o tu operador.
- Busca apartados como Internet, WAN, Red, DHCP o DNS. El nombre cambia según el modelo.
- Comprueba qué servidores DNS aparecen configurados.
- Si encuentras direcciones que no reconoces, no las sustituyas automáticamente sin investigar primero.
- Consulta la documentación del fabricante o del operador para confirmar cuál debería ser la configuración.
Es importante no confundir un DNS diferente con un DNS malicioso. Existen numerosos servicios DNS legítimos y una dirección distinta de la proporcionada por tu operador no significa automáticamente que el router haya sido atacado.
Cómo proteger el router frente al DNS hijacking
La protección comienza en el propio router. INCIBE recomienda medidas como cambiar las contraseñas predeterminadas y restringir las conexiones remotas para reducir las posibilidades de que un atacante pueda acceder a su configuración. (Guía de ciberataques de INCIBE)
- Cambia la contraseña de administración del router si todavía utilizas la predeterminada.
- Actualiza el firmware cuando el fabricante publique actualizaciones de seguridad.
- Desactiva la administración remota si no necesitas utilizarla.
- Utiliza una contraseña larga y exclusiva para la administración.
- Revisa periódicamente la configuración DNS.
- Comprueba los dispositivos conectados a la red y elimina aquellos que no reconozcas.
- Si el router está obsoleto y ya no recibe actualizaciones, considera sustituirlo.
¿Sirve utilizar DNS privado o DNS cifrado?
Servicios como DNS over HTTPS (DoH) y DNS over TLS (DoT) cifran las consultas DNS durante su transporte. Esto puede mejorar la privacidad y reducir determinados riesgos de manipulación durante el tránsito. Cloudflare explica que estas tecnologías están diseñadas para evitar que terceros puedan leer las consultas DNS en texto plano. (Cloudflare – Seguridad DNS)
Sin embargo, no deben considerarse una solución universal contra el secuestro del router. Si un atacante tiene control administrativo sobre el propio dispositivo, puede existir un problema de seguridad más amplio que no se soluciona simplemente cambiando el DNS.
DNS hijacking no significa necesariamente que hayan hackeado tu banco
Es importante entender el alcance real del problema. Un DNS comprometido puede facilitar que acabes en una web fraudulenta, pero no significa automáticamente que el atacante tenga acceso a todas tus cuentas.
El riesgo aparece cuando la redirección consigue que el usuario confíe en el sitio falso y proporcione información. Por eso las medidas de seguridad deben combinarse: router protegido, contraseñas únicas, autenticación multifactor, navegador actualizado y atención a las páginas que solicitan información sensible.
Checklist de seguridad para tu router
| Comprobación | Estado recomendado |
|---|---|
| Contraseña de administración | Personalizada y difícil de adivinar |
| Firmware | Actualizado y con soporte del fabricante |
| Administración remota | Desactivada si no es necesaria |
| Servidores DNS | Conocidos y correctamente configurados |
| Dispositivos conectados | Revisados periódicamente |
| Router antiguo | Sustituirlo si está fuera de soporte |
Qué hacer si sospechas que tu DNS ha sido manipulado
Si encuentras una configuración DNS que no reconoces o varios dispositivos de tu casa presentan redirecciones extrañas, evita introducir credenciales o datos bancarios hasta aclarar la situación.
- Haz capturas de la configuración sospechosa.
- Consulta la documentación oficial del router o contacta con tu operador.
- Cambia la contraseña de administración del router.
- Actualiza el firmware si existe una versión disponible.
- Revisa los DNS configurados y restáuralos siguiendo las indicaciones del fabricante o proveedor.
- Comprueba los dispositivos conectados a la red.
- Si introdujiste credenciales en una página sospechosa, cambia esas contraseñas desde un dispositivo y servicio de confianza.
Conclusión
El DNS hijacking demuestra que la seguridad de una red doméstica no depende únicamente del antivirus instalado en el ordenador. El router también es una pieza de seguridad crítica, porque puede determinar cómo se resuelven las direcciones que utilizan todos los dispositivos conectados.
La buena noticia es que varias de las medidas preventivas son sencillas: utilizar una contraseña de administración propia, mantener el router actualizado, desactivar la administración remota innecesaria y revisar periódicamente su configuración.
Y, ante cualquier redirección extraña, no introduzcas inmediatamente tus credenciales. Comprueba primero la dirección, utiliza el servicio desde su aplicación o web oficial y revisa la configuración de tu red.